Figyelmeztetés a Hosticot célzó phishing kampányról
A Hostico márkát nagyszabású csalási kampány célozza. Tudja meg, hogyan azonosíthatja a csaló üzeneteket és milyen védelmi intézkedéseket ajánlunk.
Az elmúlt két napban a Hostico márka széleskörű adathalász kampány célpontjává vált, amelynek keretében hamis e-mail üzeneteket terjesztenek, amelyek jogtalanul használják cégünk nevét. Ezeknek az üzeneteknek a célja, hogy megtévesszék a címzetteket és rávegyék őket, hogy káros weboldalakra látogassanak el, ahol személyes adataik, hitelesítési információik vagy banki adataik veszélybe kerülhetnek.
Az első jelzéseket 2026. október 10-én, szombaton, körülbelül 13:00 órakor kaptuk, amikor több címzett tudomásunkra hozta gyanús e-mailek létezését, amelyeket a Hostico hivatalos kommunikációjaként mutattak be. 2026. október 11-én, vasárnap a csalás aktivitása jelentősen megerősödött, ismétlődő hullámokat az .ro domain-tulajdonosok számára eljuttatott üzenetek azonosításával.
Milyen intézkedéseket hoztunk eddig?
Közvetlenül az első panaszok beérkezése után megkezdtük a szükséges lépéseket a felhasználók tájékoztatására és a kampány hatásának korlátozására.
Első lépésként figyelmeztetéseket tettünk közzé a Hostico weboldalának értesítési szekciójában, valamint hivatalos közösségi média csatornáinkon, hogy felhívjuk a figyelmet a forgalomban lévő csaló üzenetekre.
Parhuzamosan, abuszértesi értesítések kerültek továbbításra az érintett domainek kezeléséért felelős hatóságoknak. Ezek a bejelentések mind a küldött üzenetekhez használt címekhez kapcsolódó domaineket, mind a címzettek rosszindulatú oldalakra történő átirányításához használt domaineket érintették.
Tartva szem előtt a vasárnapi, 2026. október 11-i kampány fokozódását, úgy döntöttünk, hogy kiterjesztjük az tájékoztatási intézkedéseket. Így értesítést küldtünk ki hírlevél formájában minden Hostico ügyfélnek, és ez a tájékoztatás blogunkon is közzétételre került, hogy bárki, aki ilyen üzenetet kap, konzultálhasson vele.
Hogyan lehet az csaló üzeneteket azonosítani?
A támadók megpróbálják azt a benyomást kelteni, hogy az üzenetek a Hostico részéről származnak, a cég nevének és olyan elemeknek a felhasználásával, amelyek arra utalhatnak, hogy a kommunikáció legitim. Az ilyen kísérletek szolgáltatásokkal, domainekkel, számlákkal vagy a fiók biztonságával kapcsolatos problémákat emelhetnek fel, hogy a címzetteket arra bírják, hogy cselekedjenek anélkül, hogy ellenőriznék a kérés hitelességét.
Fontos eleme a linkek, amelyeket ezekben az üzenetekben találunk. Ezek a felhasználókat olyan weboldalakra irányítják, amelyek a legális oldalak másolatai, azzal a céllal, hogy begyűjtsék a beírt információkat, beleértve a jelszavakat vagy a bankkártya adatokat.
A csalások e kísérletek azonosításának megkönnyítése érdekében az alábbiakban bemutatunk egy példát az aktuális kampány keretében küldött üzenetre. Ez szemlélteti, hogyan próbálják a támadók felhasználni a Hostico identitását, hogy hitelességet adjanak a kérelmeknek, és arra ösztönözzék a címzetteket, hogy külső linkekre kattintsanak.
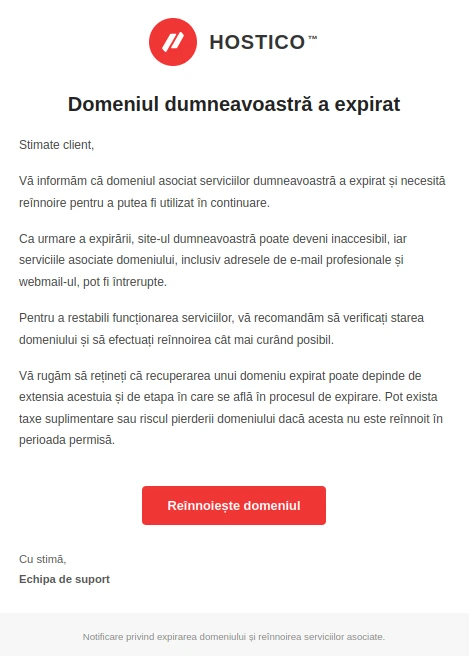
Megemlítjük, hogy a bemutatott példa nem feltétlenül az egyetlen változata a forgalomban lévő üzeneteknek, ez a pillanatnyilag azonosított változat. A tartalom, a feladók címei és a használt linkek a kampány során módosulhatnak, ezért javasoljuk, hogy ne kizárólag a bemutatott üzenettel való hasonlóságra támaszkodjanak.
Jelenleg a csaló üzenetek terjesztésében az azonosított címek közé tartozik:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Fontos: A két e-mail cím nem feltétlenül az egyetlenek, amelyeket használnak. A támadók más e-mail címeket vagy domaineket is használhatnak a kampány folytatására. Emiatt javasoljuk, hogy bármilyen gyanús üzenetet ellenőrizzen, függetlenül a megjelenített feladó címétől vagy nevétől.
Megjegyezzük, hogy ezek az üzenetek nem a Hostico által kerülnek kiküldésre, és nem cégünk hivatalos kommunikációi.
Hogyan ellenőrzi, hogy egy üzenet a Hosticótól származik-e?
A hivatalos kommunikációk a szerződött szolgáltatásokról az ügyfélszámlákhoz vagy a jogosult alvállalkozókhoz kapcsolódó e-mail címekre kerülnek elküldésre. A Hostico által használt hivatalos címek közé tartoznak:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- help@hostico.com | tehnic@hostico.com
A feladó címének ellenőrzése az első lépés, azonban nem szabad, hogy ez legyen az egyetlen figyelembe vett kritérium, mivel bizonyos csaló üzenetek akár a feladó mezőben megjelenített információkat is hamisíthatják.
Ha arra üzenetet kap, amely kifizetés elvégzését, hitelesítő adatok frissítését vagy személyes információk megerősítését kéri, javasoljuk, hogy közvetlenül látogassa meg a hostico.ro weboldalt, manuálisan beírva a címet a böngészőbe, anélkül, hogy a gyanús üzenetben található linkeket használná.
A számlák és a kifizetések állapota ellenőrizhető a Hostico ügyfélerületén, a Pénzügyi szekcióban. Minden kifizetési műveletet kizárólag a hivatalos csatornákon és a Hostico által használt fizetési feldolgozón keresztül kell végrehajtani.
Mit kell tennie, ha gyanús linket nyitott meg?
Ha nem kapott egyet a következő üzenetek közül, az e-mail kézhezvétele önmagában nem jelenti azt, hogy az Ön adatai kompromittálódtak. Fontos azonban, hogy ne kattintson a linkekre és ne adja meg adatait a megadott oldalakon keresztül.
Abban az esetben, ha már hozzáfért egy csalárd linkhez, vagy információkat adott meg egy gyanús oldalon, javasoljuk, hogy hajtsa végre a következő lépéseket a közzétett adatok függvényében:
- Változtassa meg a Hostico fiók jelszavát. Ha gyanús oldalon adta meg a hitelesítő adatokat, azonnal végezzen jelszó visszaállítást. Ha ugyanezt a jelszót más szolgáltatásokhoz is használja, azt is módosítsa.
- Aktiválja a kétfaktoros hitelesítést (2FA). Ez a funkció további védelmet nyújt a jogosulatlan hozzáférés ellen. A kétfaktoros hitelesítés aktiválásáról szóló dokumentációt is megtekintheti.
- Azonnal vegye fel a kapcsolatot a kártyát kibocsátó bankkal. Ha banki adatokat vagy kártya információkat adott meg, kérje a helyzet értékelését, és ha szükséges, a kártya blokkolását vagy cseréjét az engedély nélküli tranzakciók megakadályozása érdekében.
- Ellenőrizze a fiókok tevékenységét. Figyelje a szokatlan bejelentkezéseket, a kéretlen módosításokat és azokat a tranzakciókat, amelyeket nem ismer fel.
- Ellenőrizze az eszköz biztonságát. Ha gyanús üzenetekből származó fájlokat töltött le vagy futtatott, végezzen el egy vizsgálatot egy frissített biztonsági megoldással.
A half tű phishing kampányok gyorsan fejlődhetnek, mind a feladói címek megváltoztatásával, mind új domainek vagy üzenetvariánsok használatával. Éppen ezért a csaló cím azonosítása nem garantálja, hogy a későbbi kísérletek ugyanezt a forrást fogják használni.
Bátorítjuk, hogy óvatosan bánjon bármilyen kéretlen kommunikációval, amely sürgős fizetést, bejelentkezést vagy bizalmas információk megadását kéri. Ha kétségek merülnek fel, a közvetlen ellenőrzés a hivatalos csatornákon mindig előnyösebb, mint egy gyanús üzenetben található linkre kattintani.
Kérdések, üzenetek hitelesítésének ellenőrzése vagy a Hostico személyazonosságát felhasználó phishing kísérletek bejelentése esetén, kérjük, lépjen velünk kapcsolatba a office@hostico.com címen, vagy a hivatalos kapcsolatfelvételi oldalon.
Köszönjük mindenkinek, aki jelezte nekünk ezeket a kísérleteket. A továbbított információk lehetővé tették számunkra, hogy reagáljunk már az első azonosított üzenetekre, és rövid időn belül minél több felhasználót tájékoztassunk.

